Sinop 20°C
Az Bulutlu
Sinop
20°C
Az Bulutlu
Sal
18°C
Çar
19°C
Per
20°C
Cum
20°C

Kaspersky Küresel Araştırma ve Analiz Ekibi (GReAT), Schengen vizesine başvuran turistleri hedef alan kapsamlı bir dolandırıcılık girişimini ortaya çıkardı.
Kaspersky Küresel Araştırma ve Analiz Ekibi (GReAT), Schengen vizesine başvuran turistleri hedef alan kapsamlı bir dolandırıcılık girişimini ortaya çıkardı. Dolandırıcılar, sözde bir Avrupa Birliği göç idaresi adına gönderilmiş gibi gösterilen oltalama (phishing) e-postaları kullanıyor. Sınır kapılarında ek denetim ve inceleme prosedürleriyle karşılaşma tehdidi öne sürülerek kurbanlar, sahte bir web sitesine yönlendiriliyor. Burada kullanıcılardan “göç beyannamesi” doldurmaları istenerek kişisel verileri veya pasaport taramaları ele geçiriliyor. Kötü amaçlı kampanya; Türkçe, İngilizce, Arapça ve diğer dilleri konuşan seyahatseverleri hedef alıyor.
Kimlik avı e-postalarında, Schengen Bölgesi ülkelerinin sınırlarından geçişe ilişkin yeni kurallar kapsamında tüm turistlerin giriş yapmadan beş iş günü önce dijital bir göç beyannamesi sunması gerektiği iddia ediliyor. Bunun için turistlerden, Avrupa Birliği’nin Giriş/Çıkış Sistemi’ni (EES) taklit eden sahte bir web sitesine kayıt olmaları isteniyor. EES’nin Nisan 2026’da gerçekten faaliyete geçmiş olması, dolandırıcılık girişimini daha inandırıcı hale getiriyor.
E-postada, başvurunun tamamlanmaması halinde turistlerin sınır kontrolü sırasında ek kontrollerle karşılaşabileceği veya hatta geçici olarak ülkeye girişlerinin reddedilebileceği öne sürülüyor. Dolandırıcılar, mağdurların şüphelenmesini önlemek amacıyla göç makamlarının e-posta yoluyla hiçbir zaman ödeme bilgisi talep etmediğini ve göç bilgilerinin yalnızca “Schengen Bölgesi için resmi AB turist portalı” üzerinden paylaşılması gerektiğini belirterek sahte bir güven duygusu yaratıyor.
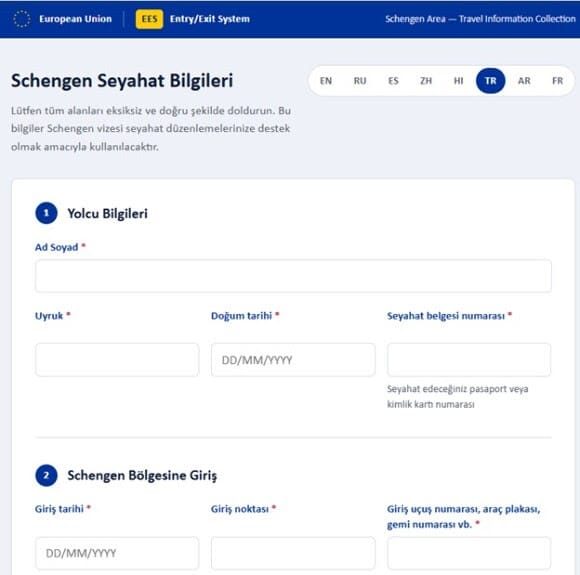
Schengen vizesi başvuru sahiplerini hedef alan sahte siteden bir ekran görüntüsü
Web sitesinin gerçek ve güvenilir görünmesini sağlamak için sahte sitede Avrupa Birliği’ne ait görseller kullanılıyor ve site İngilizce, Türkçe, Arapça, Çince, İspanyolca ve diğer diller dahil olmak üzere birden fazla dilde hizmet veriyor. Turistlerden yalnızca kişisel bilgilerini paylaşmaları değil, birlikte seyahat ettikleri kişilere ilişkin bilgileri girmeleri, Schengen Bölgesi’ne giriş ve çıkış tarihlerini belirtmeleri ve pasaportlarının taranmış kopyalarını yüklemeleri isteniyor. Sahte web sitesi üzerinden toplanan bu bilgiler, saldırganlar tarafından mağdurlarla telefon üzerinden iletişime geçmek ve daha fazla kişisel bilgi ya da finansal bilgi elde etmeye çalışmak için kullanılabilir.
Kaspersky GReAT Kıdemli Güvenlik Araştırmacısı Georgy Kucherin, konuya ilişkin şu değerlendirmede bulunuyor: “Siber suçlular, insanlarda aciliyet duygusu yaratmaya güveniyor. Seyahat eden kişilerin vize başvurularını hazırlamak için haftalar harcamış olabileceğini ve sınırda herhangi bir sorun yaşamaktan endişe duyabileceklerini biliyorlar. Bu nedenle bu tür e-postalar, özellikle de sahte site çok dilli bir arayüze sahip olduğunda ve tasarımı resmi AB portalını andırdığında, alıcıların dikkatini kaybetmesine neden olabiliyor. Seyahat edenler, şu anda EES için önceden çevrim içi kayıt yaptırmaları gerekmediğini unutmamalı. Ayrıca gönderen adresinin kontrol edilmesini ve yeni gerekliliklerin doğrudan ilgili konsolosluk veya vize merkezi üzerinden doğrulanmasını öneriyoruz. Beklenmedik e-postalardaki bağlantılara tıklamayın ve pasaport taramalarınızı veya diğer belgelerinizi üçüncü taraf web sitelerine yüklemeyin.”
Kaspersky uzmanları, bu tür seyahat dolandırıcılıklarının kurbanı olmamak için şu önerilerde bulunuyor:
Kaynak: (BYZHA) Beyaz Haber Ajansı


